Отправить заявку
Для уточнения цены и количества товара заполните, пожалуйста, данную форму. При необходимости прикрепите файл
PT NAD 13.0 ускоряет выявление и сдерживание кибератак
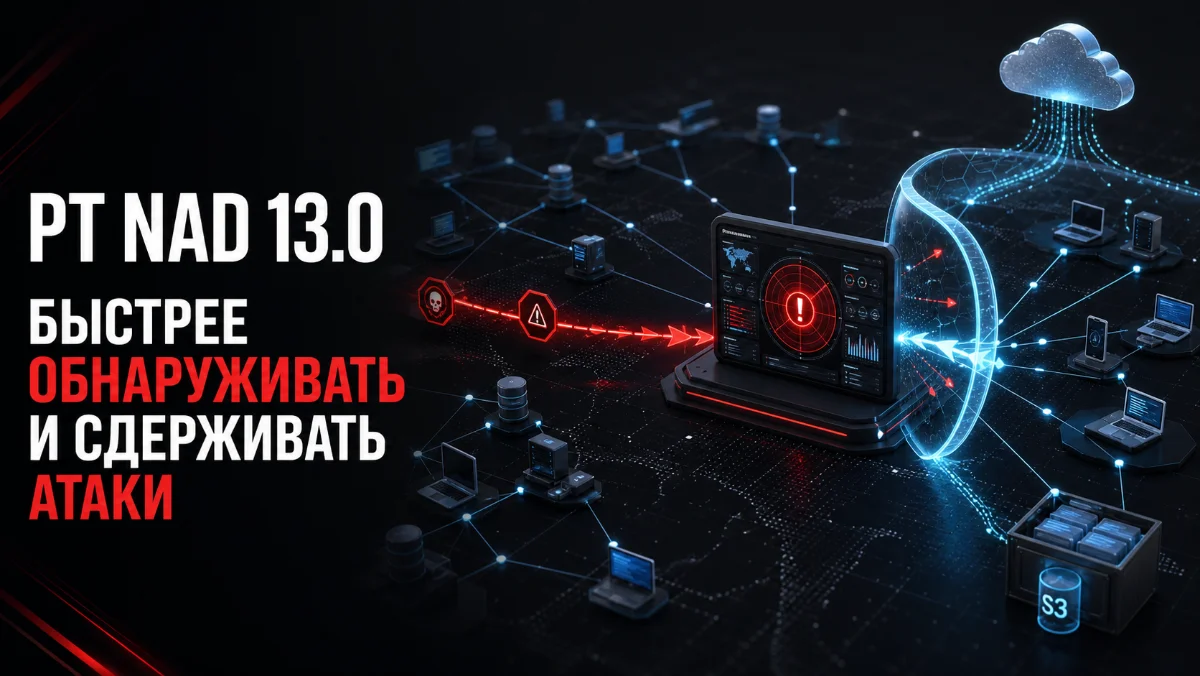
PT NAD 13.0 ускоряет выявление и сдерживание кибератак
Positive Technologies представила PT Network Attack Discovery 13.0 — новую версию системы анализа сетевого трафика и выявления сложных атак. Основная идея обновления — сократить путь от первого тревожного сигнала до понятного и контролируемого ответа на инцидент. Для этого разработчики объединили в одном рабочем процессе дополнительную проверку угроз, действия по их локализации и расширенный контекст для расследования.
Облачная проверка подозрительной активности
В PT NAD 13.0 появилась возможность обращаться к облачным механизмам детектирования PT Expert Cloud. Сервис дополняет сведения об IP-адресах и доменах данными о связанных событиях, замеченных в других инфраструктурах. Такой контекст помогает аналитику отделить случайную сетевую аномалию от признаков реальной атаки. При необходимости через облако можно проверить и отдельный объект, который вызвал сомнения во время расследования.
Сдерживание атаки из одной консоли
После подтверждения угрозы специалисту не обязательно переходить в несколько разных консолей. Из интерфейса PT NAD можно запустить сдерживание атаки: изолировать скомпрометированный узел либо заблокировать учетную запись. Для выполнения действий система взаимодействует с MaxPatrol EDR, а также способна передавать сведения во внешние динамические списки, используемые межсетевыми экранами нового поколения. Автоматизация не лишает сотрудника контроля — окончательное решение о блокировке остается за аналитиком.
Больше данных для расследования
Еще одно направление обновления связано с длительным хранением сетевой телеметрии. Архив метаданных теперь разрешено размещать не только в основной инфраструктуре продукта, но и в S3-совместимом объектном хранилище или на сетевом файловом ресурсе. Организация может увеличить глубину доступной истории и при этом рациональнее расходовать дорогое дисковое пространство. Чем больше период хранения, тем проще восстановить последовательность действий злоумышленника и сопоставить разнесенные по времени эпизоды одной кампании.
Расширенный анализ VPN-трафика
Разработчики расширили бессигнатурный анализ протоколов и улучшили обнаружение туннелей, через которые атакующие могут маскировать обмен данными. Версия 13.0 распознает дополнительные варианты VPN-трафика семейства Xray, включая VLESS и VMess, а также сочетания REALITY и XTLS. Это повышает заметность подозрительных соединений, которые внешне могут выглядеть как обычный зашифрованный трафик.
Обновленный интерфейс и интеграции
Изменения затронули и повседневную работу центра мониторинга. В продукте обновлены информационные панели, добавлен виджет с наиболее опасными атаками и доработаны средства централизованного управления профилями. Интеграции с сетевыми песочницами стали гибче, поэтому передавать объекты на дополнительный анализ можно с учетом внутренних процессов конкретной компании.
PT NAD 13.0 уже доступна заказчикам. Обновление можно получить через техническую поддержку Positive Technologies или у партнеров производителя. Новая версия подойдет организациям, которым важно быстрее подтверждать сетевые угрозы, сохранять достаточную историю для расследования и выполнять первичные действия по сдерживанию без потери контроля со стороны специалиста.
Хотите узнать больше о PT NAD 13.0 и других решениях Positive Technologies? Обратитесь к нам за профессиональной консультацией.
Свяжитесь с нами по номеру +7 (495) 984-33-83 или отправьте заявку на почту shop@spectrasoft.ru — поможем подобрать решение для защиты вашей инфраструктуры.
Оцените материал!
Наиболее интересные материалы
Миллионы российских пользователей рассказывают о назойливых фишинговых и рекламных СМС-сообщениях. Согласно распространенному мнению, злоумышленники покупают готовые базы для получения номеров. В действительности спамеры всегда находят интересующую их информацию в открытых профилях социальных сетей. Сведение полученных данных в единую базу осуществляется при помощи легальных программ.

Компания HP анонсировала новые лазерные принтеры Color Laser, а также МФУ Color Laser


МойОфис и "Группа Астра" рады объявить об успешном тестировании совместимости корпоративной почтовой системы Mailion и системы управления доменом ALD Pro 2.0. Это партнерство открывает новые перспективы для российских компаний, обеспечивая им удобство и надежность в работе.